
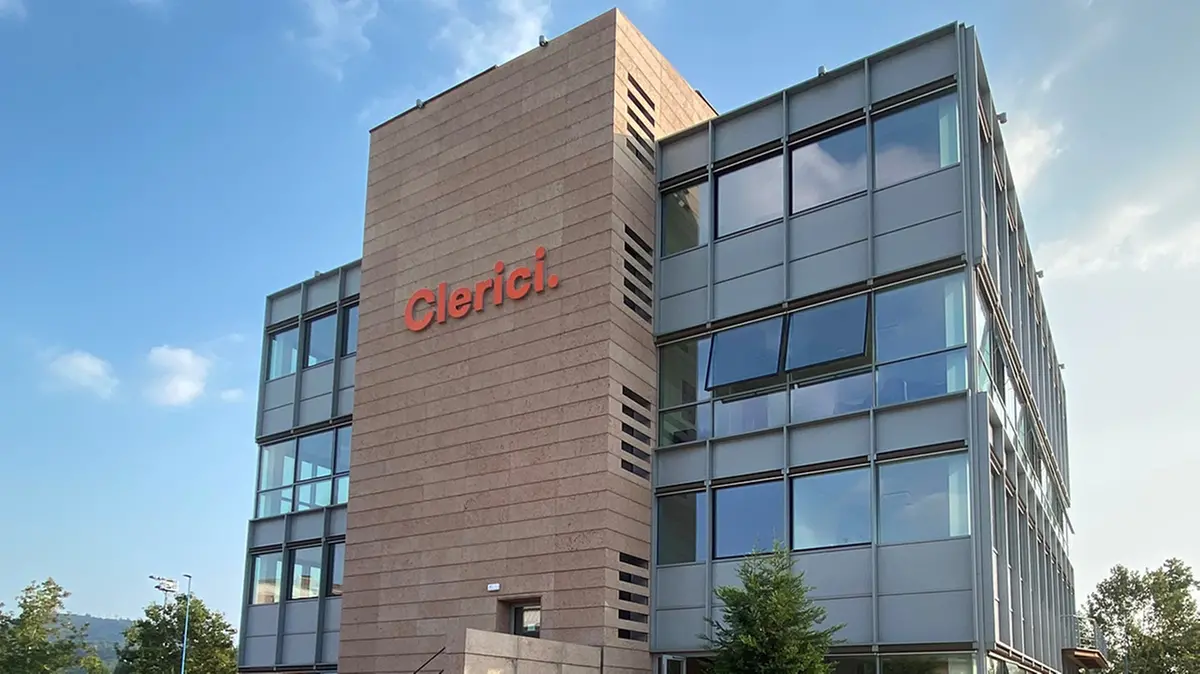
Gli attacchi informatici diventano sempre più rapidi e sofisticati, anche grazie all'intelligenza artificiale, e per le imprese proteggere i propri sistemi non significa più soltanto impedire intrusioni dall'esterno. La sicurezza passa anche dai comportamenti quotidiani dei dipendenti, dalla capacità di riconoscere una comunicazione fraudolenta e dalla formazione. Su questi aspetti il Gruppo Clerici, realtà di riferimento nella distribuzione di prodotti idrotermosanitari e arredobagno con oltre 2.300 dipendenti e 160 punti vendita, ha costruito la propria strategia di cybersecurity.
A occuparsene è un team di tre persone a tempo pieno, impegnato nella protezione dell'infrastruttura informatica aziendale. «In passato la sicurezza informatica veniva associata soprattutto alla continuità dei sistemi e alla disponibilità dei dati: l'obiettivo principale era garantire una rete affidabile e operativa senza interruzioni - spiega Emanuele Moreschi, It manager del Gruppo Clerici -. Oggi questa dimensione rimane essenziale, ma non è più sufficiente». La necessità è proteggere l'intero ambiente digitale dagli accessi esterni all'utilizzo dei sistemi da parte di chi vi lavora ogni giorno.
La minaccia dell'intelligenza artificiale
Tra i rischi emergenti Moreschi indica soprattutto gli attacchi che sfruttano l'intelligenza artificiale: «Oggi le minacce più rilevanti sono rappresentate da attacchi basati su sistemi di Intelligenza Artificiale, così rapidi e massivi che riescono a rilevare falle di sicurezza mai immaginate e scoperte fino ad oggi». Per un gruppo distribuito su numerose sedi la difficoltà consiste anche nel garantire lo stesso livello di protezione a tutta l'organizzazione.
La strategia di Clerici si è sviluppata gradualmente. Dalle prime misure, concentrate sul controllo degli accessi esterni, l'azienda è passata a un sistema di protezione esteso all'infrastruttura centrale, alle filiali e ai punti vendita, affiancando agli strumenti tecnologici attività di monitoraggio e formazione. «La tecnologia è indispensabile, ma non può garantire da sola la sicurezza: serve una cultura diffusa della prevenzione» sottolinea Moreschi.
Tre anni di simulazioni contro le frodi
Da tre anni il Gruppo organizza cicli di formazione per i dipendenti, accompagnati da simulazioni di phishing, ossia tentativi di truffa attraverso messaggi che cercano di indurre il destinatario a fornire informazioni riservate o a compiere operazioni rischiose.
«La sfida più impegnativa non è stata soltanto tecnologica, ma culturale - osserva Moreschi -. È stato necessario far comprendere alle persone che la sicurezza dei dati e dei sistemi aziendali riguarda ciascuno di noi, non esclusivamente il reparto It».
Secondo il responsabile informatico, infatti, le persone tendono a percepire immediatamente il pericolo quando sono coinvolti il proprio conto corrente o la carta di credito, mentre le conseguenze di un errore commesso utilizzando gli strumenti aziendali possono apparire meno evidenti. La formazione serve proprio a colmare questa distanza.
Tentativi di attacco intercettati
Anche i sistemi del Gruppo Clerici hanno registrato tentativi di intrusione, ma, secondo quanto riferito dall'azienda, nessuno è finora andato a buon fine. «I presidi di monitoraggio e protezione adottati ci hanno consentito di individuare e contrastare questi tentativi prima che si traducessero in intrusioni riuscite - precisa Moreschi -. Sulla base di quanto registrato finora, non abbiamo riscontrato attacchi andati a buon fine né conseguenze operative riconducibili a tali tentativi».
Resta il tema dei costi, che per le imprese possono rappresentare un ostacolo all'adozione di strumenti di sicurezza avanzati. Clerici li considera però un investimento necessario per garantire la continuità dell'attività.
«Non valutiamo le misure di cybersecurity soltanto in base all'esborso economico, ma le rapportiamo ai danni che contribuiscono a prevenire» spiega. Un esempio concreto riguarda i sistemi antivirus: anche un solo giorno di blocco dell'attività, con l'impossibilità di fatturare, potrebbe provocare un danno economico pari o superiore al costo annuale del servizio.
La prevenzione, dunque, non riguarda soltanto la protezione dei dati, bensì anche la capacità dell'impresa di continuare a lavorare senza interruzioni. E richiede aggiornamenti costanti, perché gli strumenti utilizzati per gli attacchi evolvono insieme alle tecnologie chiamate a contrastarli.